Agentic Compliance
Map once. Comply everywhere. Run easy.Compliance von Ihrer ersten ISO 27001 oder SOC 2 bis zum vollständigen GRC-Programm.
Unsere Agenten erkennen, was für Sie gilt, und erledigen es. Die Entscheidungen treffen Sie.
ISO 27001 · SOC 2 · TISAX® · NIS2 · DORA · CRA · EU AI Act · ISO 42001 · DSGVO
Agenten
Agenten erledigen die Compliance-Arbeit. Sie behalten die Kontrolle.
Die Agenten von GetTeddy erledigen die wiederkehrende Arbeit in Ihren verbundenen Systemen. Jedes Ergebnis ist versioniert und nachvollziehbar, sodass Ihr Auditor es prüfen kann.
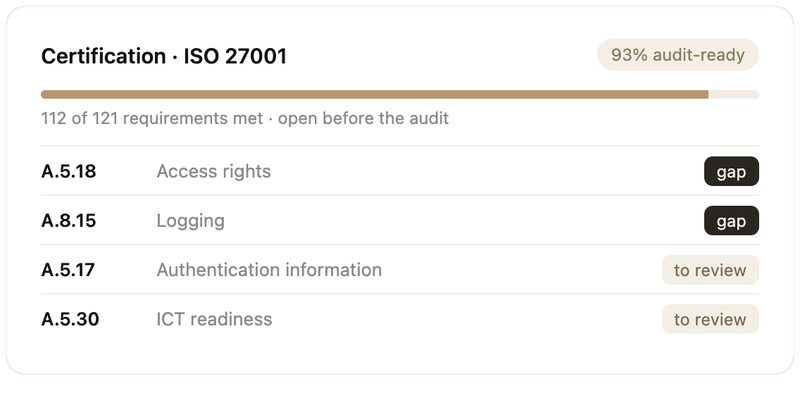
Certification Agent
Ihr Weg zur ersten ISO 27001 oder SOC 2 Type II, Schritt für Schritt
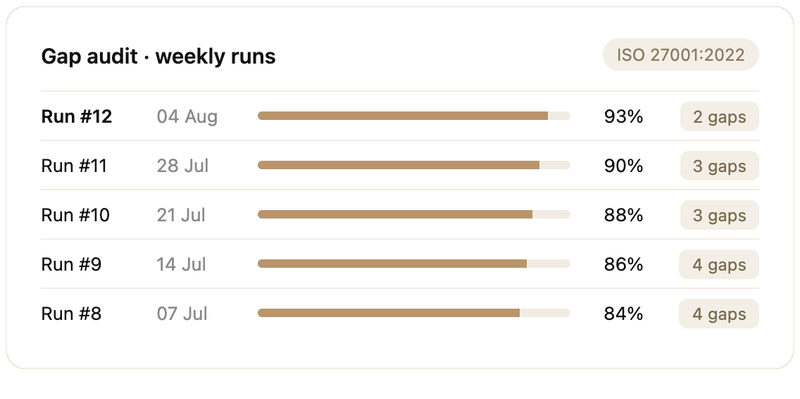
Gap Audit Agent
Ein vollständiges Gap-Audit in Minuten, täglich oder wöchentlich
Evidence Agent
Sammelt Nachweise nach Zeitplan und ordnet sie jedem Control zu
Policy Agent
Erstellt Policies aus Ihren realen Systemen, in den Sprachen Ihrer Teams
Certification Agent
Erklärt den nächsten Schritt und verfolgt jeden offenen Punkt, bis der Auditor kommt.
Gap Audit Agent
Prüft Ihr gesamtes Unternehmen in Minuten, täglich oder wöchentlich. So fallen neue Lücken sofort auf, ohne auf die jährliche Prüfung zu warten.
Evidence Agent
Holt Nachweise aus Ihren Cloud-, Identitäts- und HR-Tools und markiert alles Veraltete.
Policy Agent
Schreibt Policies, die zu Ihrer tatsächlichen Arbeitsweise passen, und meldet Abweichungen.
So funktioniert es
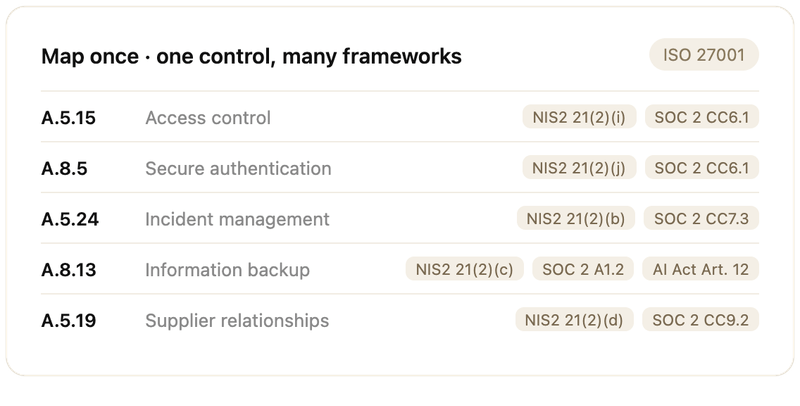
Ein Modell Ihres Unternehmens. Jede Regulierung darauf abgebildet.
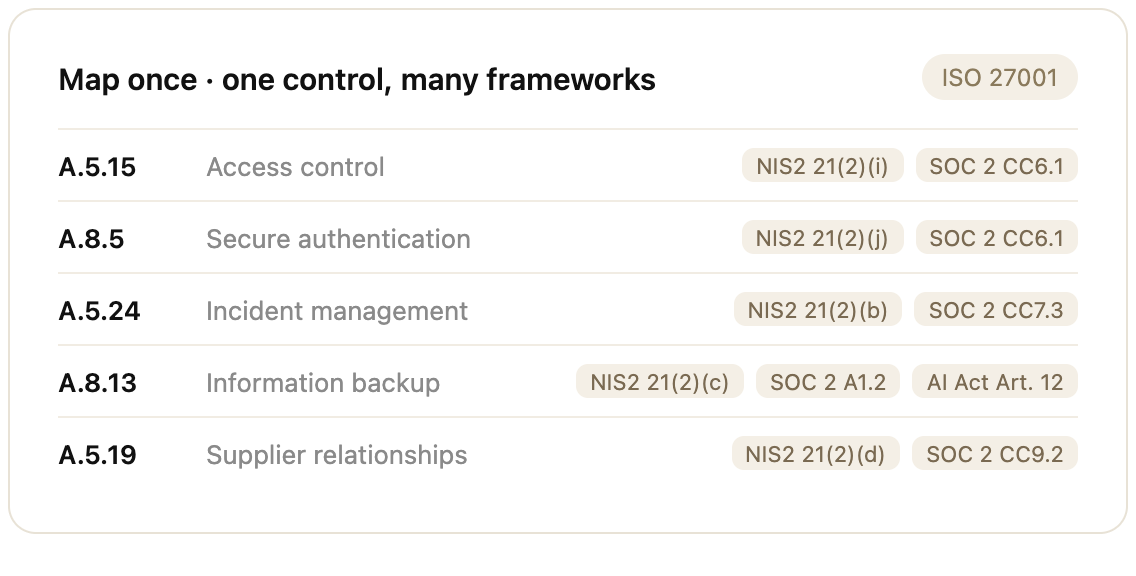
Beschreiben Sie Ihr Unternehmen einmal. GetTeddy bildet jedes zutreffende Framework ab und nutzt jedes Control und jeden Nachweis für alle Frameworks.

Map once
Ein Unternehmensmodell
Comply everywhere
Mehrere Frameworks, ein Control-Set
Controls
Policies
Nachweise
Verträge
Integrationen
Verbunden mit den Tools, die Sie schon nutzen
GetTeddy sammelt Nachweise aus Ihren Cloud-, Identitäts-, HR- und Entwickler-Tools, damit die Agenten mit echten Daten arbeiten. Ein System fehlt? GetTeddy bietet individuelle Integrationen an.
FAQ
Fragen, die CISOs uns stellen
Was die Agenten tun, wer ihre Arbeit freigibt und wie Ihre Daten geschützt sind.
Was ist GetTeddy?
GetTeddy ist eine Agentic-Compliance-Plattform. Sie erstellt ein Modell Ihres Unternehmens, bildet jede zutreffende Regulierung ab und erledigt die wiederkehrende Arbeit mit KI-Agenten: Nachweise, Gap-Audits, Policies, Sicherheitsfragebögen und Vertragsprüfungen.
Welche Frameworks deckt GetTeddy ab?
ISO 27001, SOC 2, TISAX®, NIS2, DORA, CRA, den EU AI Act, ISO 42001 und die DSGVO, alle auf einem Control-Set. Wenn Sie ein Framework hinzufügen, setzt GetTeddy auf der bereits vorhandenen Abdeckung auf.
Was erledigen die Agenten selbstständig?
Sie sammeln Nachweise, führen Gap-Audits durch, entwerfen Policies, beantworten Sicherheitsfragebögen und prüfen Verträge. Jede Aufgabe ist gekennzeichnet: automatisiert, vom Agenten entworfen und von Menschen freigegeben oder bei Ihnen.
Was bleibt bei meinem Team?
Jede Entscheidung. Scope, Risikoakzeptanz, Freigabe von Policies, Antworten an Kunden und die Freigabe durch die Geschäftsleitung liegen immer bei einer namentlich benannten Person.
Wie unterscheidet sich GetTeddy von einem Compliance-Checklisten-Tool?
Checklisten-Tools verfolgen die Arbeit. Die Agenten von GetTeddy erledigen sie. Ein Unternehmensmodell und ein Control-Set decken Sicherheit, Datenschutz, KI und Produktvorgaben gemeinsam ab, sodass nichts doppelt gemacht wird.
Wie schützen Sie meine Daten?
Mit Mandantentrennung, Verschlüsselung bei der Übertragung und im Ruhezustand sowie einer öffentlichen Liste der Unterauftragsverarbeiter. Unsere Sicherheitsseite erklärt jede Maßnahme im Detail.
Trainieren Sie KI-Modelle mit meinen Daten?
Nein. Ihre Daten werden nie zum Training von Modellen verwendet.
Kann ich sehen, was die Agenten getan haben?
Ja. Jeder Agentenlauf wird im Aktionsprotokoll mit Eingaben, Ergebnis und der freigebenden Person festgehalten, sodass Auditoren jedes Ergebnis bis zur Quelle zurückverfolgen können.
Kann ich steuern, was jeder Agent darf?
Ja. Sie legen für jeden Agenten eine verantwortliche Person, die Berechtigungen und einen Notschalter fest.
Mit welchen Systemen verbindet sich GetTeddy?
Identity-Provider, Cloud-Plattformen, HR-Systeme, Code-Repositories und Geräteverwaltung. Steht ein System, das Sie nutzen, nicht auf der Liste, bietet GetTeddy individuelle Integrationen an.
Wie läuft das Onboarding ab?
Ein Compliance Engineer richtet gemeinsam mit Ihnen Ihren Workspace ein, verbindet Ihre Systeme und importiert Ihre vorhandenen Dokumente. Die Agenten beginnen zu arbeiten, sobald die ersten Systeme verbunden sind.
Kann ich von einem anderen Tool wechseln?
Ja. GetTeddy importiert Ihre Controls, Policies und Nachweise aus Vanta, Drata oder Tabellen, und ein Compliance Engineer leitet den Umstieg.
Wie wird GetTeddy berechnet?
Nach dem Umfang der Arbeit, die die Agenten übernehmen, von einem Framework bis zu Programmen über mehrere Gesellschaften. Buchen Sie eine Demo, und wir erstellen ein Angebot für Ihr Setup.
Brauche ich trotzdem einen Auditor?
Ja. Bei ISO 27001 entscheidet eine akkreditierte Zertifizierungsstelle über die Zertifizierung. Bei SOC 2 erstellt eine zugelassene CPA-Gesellschaft den Bericht. GetTeddy bereitet das Audit-Paket vor und gibt Ihrem Auditor strukturierten Zugriff auf die Nachweise.
Wie fange ich an?
Buchen Sie eine Demo. Wir sehen uns Ihr Setup gemeinsam an und zeigen die Agenten bei der Arbeit an Ihren Frameworks.