

Compliance soll von selbst laufen, damit Menschen die Entscheidungen treffen können
Teddy Technologies GmbH entwickelt in Berlin eine Agentic-Compliance-Plattform. Im Kern stehen KI-Agenten, die jede Pflicht eines Unternehmens erfassen, das Programm aufbauen und die wiederkehrende Arbeit erledigen, von der ersten Zertifizierung bis zum vollständigen GRC-Programm.
Wir haben jahrelang Compliance von Hand gemacht
Vor GetTeddy haben unsere Gründer jahrelang Sicherheits- und Compliance-Programme selbst umgesetzt: den Scope für ISO 27001 festgelegt, SOC-2-Audits vorbereitet, Sicherheitsfragebögen von Kunden beantwortet und Nachweise für mehrere Frameworks gleichzeitig aktuell gehalten.
Jede neue Regulierung brachte ein weiteres Projekt, eine weitere Tabelle und ein weiteres Tool, obwohl die meisten zugrunde liegenden Controls dieselben waren. NIS2, DORA, der CRA und der EU AI Act verschärfen das für jedes Unternehmen in Europa.
Deshalb haben wir GetTeddy um eine einfache Idee gebaut: Beschreiben Sie Ihr Unternehmen einmal, bilden Sie jede Pflicht darauf ab und lassen Sie Agenten die wiederkehrende Arbeit erledigen. Die Entscheidungen bleiben bei den Menschen, die dafür verantwortlich sind.
So bauen wir GetTeddy
Drei Grundsätze leiten jeden Agenten, den wir ausliefern.
Jede Regulierung wird gegen dasselbe Unternehmensmodell gelesen, sodass nichts doppelt gemacht wird.
Controls und Nachweise werden über alle Frameworks hinweg wiederverwendet. Kein Audit fängt bei null an.
Agenten laufen täglich und wöchentlich. Jedes Ergebnis wird gekennzeichnet, protokolliert und von einer Person freigegeben.
Zwei Gründer, ein Team in Berlin
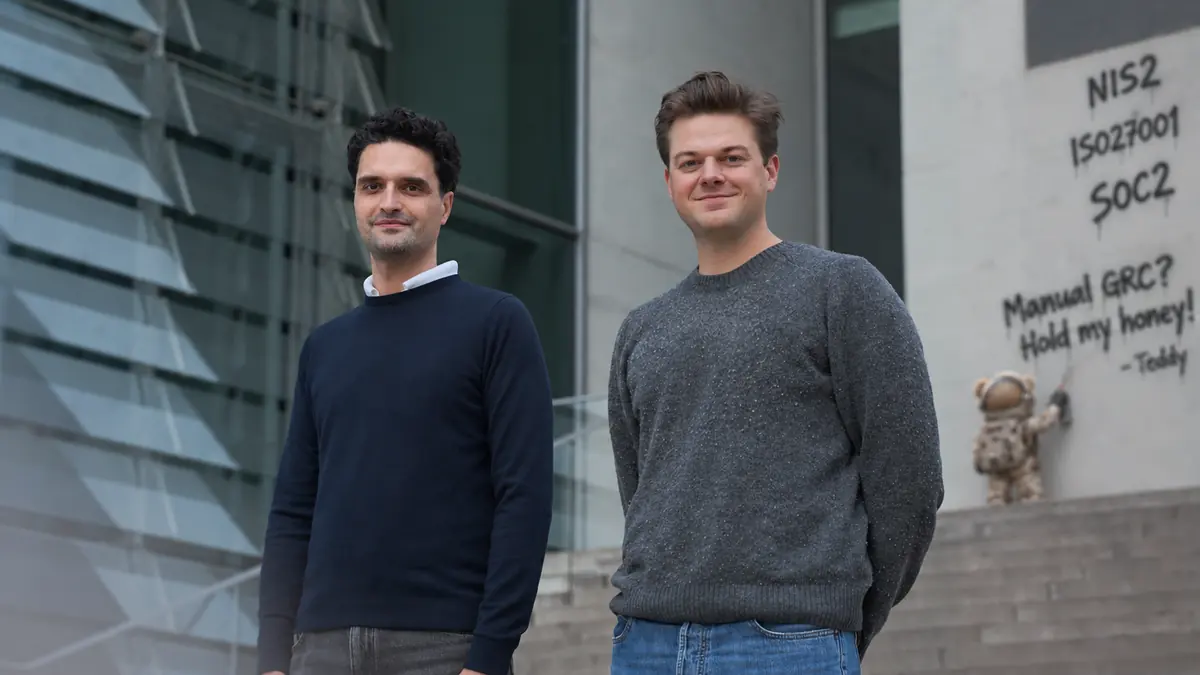
GetTeddy wird von zwei erfahrenen Gründern geführt und ist aus dem Antler-Ökosystem in Berlin hervorgegangen. Wir bauen das Team gerade auf.
Wir stellen in Berlin ein und arbeiten mit CISOs, GRC-Verantwortlichen und Beratungen zusammen.