Cyber Resilience Act (CRA): Die Meldepflichten gelten. Was Hersteller jetzt tun müssen
Es ist ein Freitagabend im Oktober. Das Sicherheitsteam eines Kunden schickt eine kurze Nachricht an Ihre Support-Adresse: Es sieht Angriffe auf die Weboberfläche eines Gateways, das Sie verkaufen, und die Angreifer scheinen genau zu wissen, welche Anfrage sie senden müssen. Ihre Entwickler sehen sich die Logs an, die der Kunde geteilt hat, und erkennen eine bekannte Schwachstelle in einer Bibliothek, die Ihre Firmware mitliefert.
Bis vor Kurzem war das, was danach geschah, eine interne Angelegenheit. Sie hätten die Schwachstelle behoben, ein Update ausgeliefert und vielleicht Ihre Kunden informiert. Seit dem 11. September 2026 reicht das nicht mehr. Nach dem Cyber Resilience Act beginnt in dem Moment, in dem Sie von dieser Ausnutzung Kenntnis erlangen, eine 24-Stunden-Frist. Bis Samstagabend müssen Sie eine Frühwarnung an die EU-Behörden senden.
Dieser Leitfaden erklärt, was die neue Meldepflicht umfasst, für wen sie gilt, wie die drei Meldestufen funktionieren, wie die neue Meldeplattform der EU in der Praxis funktioniert und was Sie jetzt einrichten sollten, damit ein Freitagabend wie dieser nicht zur Krise wird.
Was sich am 11. September 2026 geändert hat
Der Cyber Resilience Act, Verordnung (EU) 2024/2847, ist das erste horizontale Gesetz der EU zur Cybersicherheit von Produkten. Er umfasst fast jedes Produkt mit digitalen Elementen, das in der EU verkauft wird: Software, vernetzte Geräte und Komponenten, von Industriesteuerungen und Routern bis zu mobilen Apps, Firmware und Smart-Home-Geräten. Er ist am 10. Dezember 2024 in Kraft getreten und gilt stufenweise.
Der größte Teil des Gesetzes liegt noch vor uns. Die grundlegenden Cybersicherheitsanforderungen an das Produktdesign, die Pflicht zum Umgang mit Schwachstellen während des gesamten Unterstützungszeitraums und die CE-Kennzeichnung gelten erst ab dem 11. Dezember 2027. Ein Teil gilt aber bereits: Artikel 14, die Pflicht, aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle zu melden. Er gilt seit dem 11. September 2026, und am selben Tag hat ENISA, die Cybersicherheitsagentur der EU, die Plattform freigeschaltet, über die diese Meldungen eingehen.
Sie müssen den Rest des Cyber Resilience Act nicht erfüllen, um an seine Meldepflicht gebunden zu sein. Sie gilt jetzt, und sie umfasst Produkte, die seit Jahren auf dem Markt sind, nicht nur neue Produkte.
Die wichtigsten Daten auf einen Blick:
- 10. Dezember 2024: Der Cyber Resilience Act ist in Kraft getreten.
- 11. Juni 2026: Die Regeln zur Notifizierung von Konformitätsbewertungsstellen gelten.
- 11. September 2026: Die Meldepflichten nach Artikel 14 gelten, und die Single Reporting Platform von ENISA ist live.
- 11. Dezember 2027: Die Verordnung gilt vollständig, einschließlich der grundlegenden Anforderungen, des Umgangs mit Schwachstellen nach Artikel 13 und der CE-Kennzeichnung.
Wer melden muss
Die Pflicht liegt beim Hersteller. Nach dem Cyber Resilience Act ist das das Unternehmen, das ein Produkt mit digitalen Elementen entwickelt oder entwickeln lässt und es unter eigenem Namen oder eigener Marke auf dem EU-Markt bereitstellt. Verkaufen Sie ein Gerät mit Ihrem Logo, auf dem Firmware eines anderen läuft, sind Sie für dieses Produkt der Hersteller.
Einige Gruppen sollten Sie genauer betrachten:
- Hersteller außerhalb der EU fallen in den Anwendungsbereich, sobald sie in den Binnenmarkt verkaufen. Haben sie einen Bevollmächtigten in der EU benannt, geht die Meldung an das CSIRT des Mitgliedstaats, in dem dieser Bevollmächtigte niedergelassen ist.
- Einführer und Händler melden nicht selbst, wenn der Hersteller bekannt ist, müssen den Hersteller aber unverzüglich informieren, wenn sie von einer Schwachstelle erfahren.
- Unternehmen, die ein Produkt wesentlich verändern und es in Verkehr bringen, können selbst zum Hersteller werden, mit allen Pflichten, die dazugehören.
- Verwalter quelloffener Software, etwa Stiftungen, die kommerziell genutzte Projekte unterstützen, haben ein leichteres Regime. Ihre Meldepflichten beginnen später.
Reine Software als Dienst, ohne ein in Verkehr gebrachtes Produkt, fällt grundsätzlich nicht unter den Cyber Resilience Act. Das ändert sich, wenn ein Cloud-Backend nötig ist, damit ein Produkt seine Funktionen erfüllt. Die Verordnung behandelt ein solches Backend als Teil des Produkts. Ein Vorfall auf Ihrem Update-Server oder Ihrer Plattform zur Geräteverwaltung kann deshalb unter Artikel 14 fallen.
Was gemeldet werden muss
Artikel 14 schafft zwei getrennte Meldepflichten. Die Unterscheidung ist wichtig, weil sich die Schwellen und der Abschlussbericht unterscheiden.
Aktiv ausgenutzte Schwachstellen
Eine Schwachstelle gilt als aktiv ausgenutzt, wenn es verlässliche Hinweise gibt, dass ein böswilliger Akteur sie in einem System ohne Erlaubnis des Systeminhabers ausgenutzt hat. Im Beispiel vom Freitagabend sind die Logs des Kunden dieser Hinweis.
Genauso wichtig ist, was keine Meldung auslöst. Eine Schwachstelle, die Ihr eigenes Team beim Testen findet oder die Ihnen ein Sicherheitsforscher verantwortungsvoll meldet, ist nach dieser Regel nicht meldepflichtig, solange niemand sie ausgenutzt hat. Beheben müssen Sie sie trotzdem, und ab Dezember 2027 müssen Sie sie nach Artikel 13 behandeln, aber die 24-Stunden-Frist beginnt nicht.
Schwerwiegende Vorfälle, die die Sicherheit des Produkts beeinträchtigen
Die zweite Pflicht betrifft Vorfälle. Ein Vorfall ist schwerwiegend, wenn er sich negativ auf die Fähigkeit des Produkts auswirkt oder auswirken könnte, die Verfügbarkeit, Authentizität, Integrität oder Vertraulichkeit sensibler oder wichtiger Daten oder Funktionen zu schützen. Schwerwiegend ist er auch, wenn er dazu geführt hat oder dazu führen könnte, dass Schadcode in das Produkt oder in die Systeme eines Nutzers eingebracht oder dort ausgeführt wird.
Das Lehrbuchbeispiel ist eine kompromittierte Build-Pipeline oder ein kompromittierter Update-Server. Dringt ein Angreifer in das System ein, das Ihre Firmware signiert und verteilt, und liefert ein manipuliertes Update an Kunden aus, ist das ein schwerwiegender Vorfall, auch wenn keine einzelne Schwachstelle im Produkt selbst ausgenutzt wurde.
Die Meldefristen
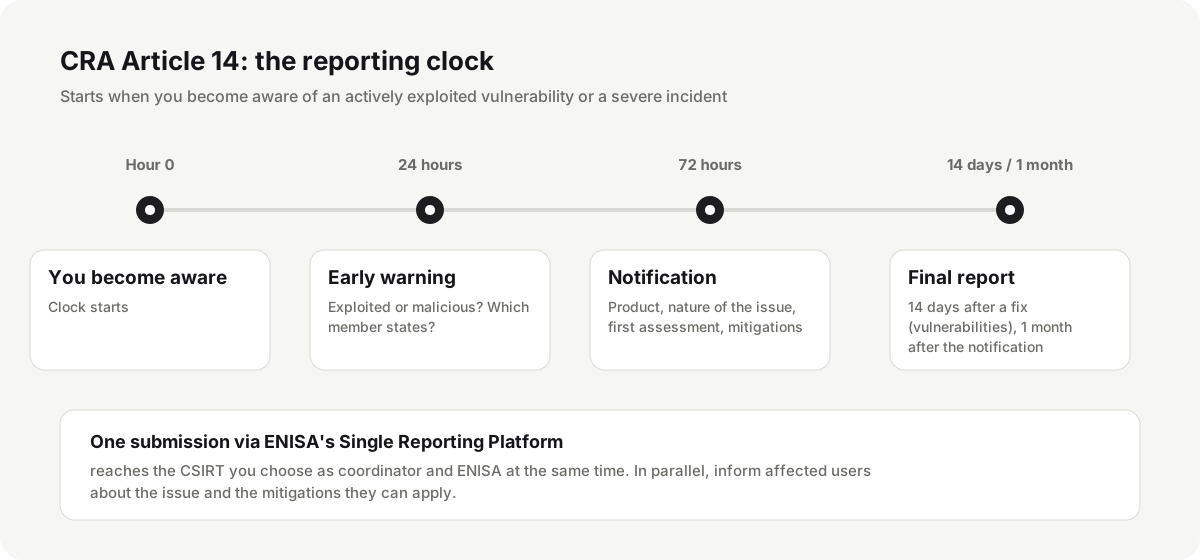
Alle Fristen laufen ab dem Moment, in dem Sie von der Ausnutzung oder dem Vorfall Kenntnis erlangen. Nicht ab dem Moment, in dem die Analyse abgeschlossen ist, und nicht ab dem nächsten Werktag. In der Praxis kann die Frist also in einem Support-Postfach, einem Security-Postfach oder einem Kundengespräch beginnen, lange bevor sich das Sicherheitsteam etwas angesehen hat.
Innerhalb von 24 Stunden: die Frühwarnung
Die Frühwarnung ist bewusst kurz. Bei einer aktiv ausgenutzten Schwachstelle teilt sie mit, dass Sie die Schwachstelle für aktiv ausgenutzt halten und, soweit bekannt, in welchen Mitgliedstaaten das Produkt erhältlich ist. Bei einem schwerwiegenden Vorfall teilt sie mit, ob Sie vermuten, dass der Vorfall durch rechtswidrige oder böswillige Handlungen verursacht wurde. Es geht um Geschwindigkeit, Vollständigkeit ist hier nicht verlangt.
Innerhalb von 72 Stunden: die Meldung
Die Meldung zeichnet das vollständigere Bild. Sie beschreibt das betroffene Produkt, die allgemeine Art der Ausnutzung oder des Vorfalls, Ihre erste Einschätzung und die Korrektur- oder Abhilfemaßnahmen, die Sie ergriffen haben oder die Nutzer ergreifen können. Sie melden, was Sie zu diesem Zeitpunkt wissen. Ändert sich das Bild, aktualisieren Sie die Meldung.
Der Abschlussbericht
Bei einer aktiv ausgenutzten Schwachstelle ist der Abschlussbericht spätestens 14 Tage, nachdem eine Korrektur- oder Abhilfemaßnahme verfügbar ist, fällig. Er beschreibt die Schwachstelle, ihren Schweregrad und ihre Auswirkungen, was Sie über den Akteur wissen, der sie ausgenutzt hat, und das Sicherheitsupdate oder die andere Abhilfe, die Sie bereitgestellt haben.
Bei einem schwerwiegenden Vorfall ist der Abschlussbericht innerhalb eines Monats nach der 72-Stunden-Meldung fällig. Er umfasst Schweregrad und Auswirkungen des Vorfalls, die wahrscheinliche Ursache und die ergriffene Abhilfe.
Ihre Nutzer informieren
Die Meldung an die Behörden ist nur die Hälfte der Pflicht. Nachdem Sie von einer aktiv ausgenutzten Schwachstelle oder einem schwerwiegenden Vorfall Kenntnis erlangt haben, müssen Sie auch die betroffenen Nutzer und, wo angemessen, alle Nutzer über das Problem informieren und darüber, was sie zu ihrem Schutz tun können. Nutzen Sie dabei nach Möglichkeit ein strukturiertes, maschinenlesbares Format. Informiert ein Hersteller seine Nutzer nicht rechtzeitig, kann das CSIRT einspringen und das stattdessen tun.
Im Beispiel vom Freitagabend würde die Information an die Nutzer den Kunden raten, die Fernverwaltungsoberfläche abzuschalten, bis die korrigierte Firmware verfügbar ist. Dieser eine Satz schützt vielleicht mehr Kunden als die Meldung selbst.
Wie die Single Reporting Platform in der Praxis funktioniert
Alle Pflichtmeldungen laufen über die Single Reporting Platform von ENISA unter portal.cra-srp.enisa.europa.eu. Sie melden einmal, und die Plattform leitet die Meldung gleichzeitig an das CSIRT weiter, das für Sie als Koordinator handelt, und an ENISA.
Einige praktische Details machen einen großen Unterschied, wenn die Frist läuft:
- Der Zugang läuft über EU Login, den Identitätsdienst der Europäischen Kommission, mit Multi-Faktor-Authentifizierung. Ein eigenes Firmenkonto gibt es nicht.
- Jeder Hersteller hat benannte Vertreter: einen primären und mehrere sekundäre. Das CSIRT prüft, ob diese Personen wirklich für Ihr Unternehmen handeln, und das braucht Zeit.
- Ihr koordinierendes CSIRT ist normalerweise das des Mitgliedstaats Ihrer Hauptniederlassung. Wählen Sie bewusst, denn eine falsche Wahl kann bedeuten, dass Sie erneut melden müssen.
- Zum Start werden Meldungen über Webformulare abgegeben, nicht über eine API. Ein Mensch muss die Meldung also eingeben und die Fakten zur Hand haben.
- Ist die Plattform nicht verfügbar, verweisen die nationalen CSIRTs auf einen Notfallweg per E-Mail mit den offiziellen Vorlagen von ENISA. Finden Sie jetzt heraus, welche Adresse für Sie gilt, und nicht erst während eines Vorfalls.
Die praktische Folge ist einfach: Registrieren Sie sich, bevor Sie die Plattform brauchen. EU-Login-Konten während eines laufenden Vorfalls anzulegen und auf die Prüfung zu warten, kostet Zeit von den 24 Stunden.
Ein Vorfall, drei Meldungen
Der Cyber Resilience Act ist nicht das einzige Gesetz mit Meldepflichten, und ein Ereignis kann mehrere davon gleichzeitig auslösen. Jede hat eigene Empfänger, Schwellen und Fristen:
- Der Cyber Resilience Act, Artikel 14, betrifft die Sicherheit Ihres Produkts. Meldungen laufen über die Single Reporting Platform an Ihr koordinierendes CSIRT und an ENISA.
- NIS2, Artikel 23, betrifft erhebliche Sicherheitsvorfälle in Ihren eigenen Diensten und Abläufen, wenn Ihr Unternehmen eine wesentliche oder wichtige Einrichtung ist. Hier gelten eine eigene Frühwarnung innerhalb von 24 Stunden, eine Meldung innerhalb von 72 Stunden und ein Abschlussbericht innerhalb eines Monats, gerichtet an Ihr nationales CSIRT oder Ihre Behörde.
- DSGVO, Artikel 33, betrifft Verletzungen des Schutzes personenbezogener Daten. Die Datenschutzaufsichtsbehörde muss innerhalb von 72 Stunden informiert werden.
Nehmen Sie noch einmal den kompromittierten Update-Server. Ist Ihr Unternehmen eine wichtige Einrichtung nach NIS2, kann der Angriff auf Ihre eigene Infrastruktur ein erheblicher Sicherheitsvorfall nach NIS2 sein. Die manipulierte Firmware auf den Geräten Ihrer Kunden ist ein schwerwiegender Vorfall nach dem Cyber Resilience Act. Und hat der Angreifer auf demselben Server Kundendaten erreicht, gilt auch die DSGVO. Drei Pflichten, drei Empfänger, sich überschneidende Fristen.
Die EU hat vorgeschlagen, die Plattform von ENISA zu einer gemeinsamen Anlaufstelle für Meldungen nach mehreren dieser Gesetze zu machen. Das ist ein Vorschlag und kein geltendes Recht. Bis er beschlossen ist und gilt, planen Sie getrennte Meldungen ein und prüfen jede Pflicht für sich.
Was Sie jetzt einrichten sollten
Nichts davon ist kompliziert. Schwierig wird es, weil es um 21:40 Uhr an einem Freitag funktionieren muss, während die Person, die am meisten weiß, im Urlaub ist.
- Benennen Sie eine entscheidende Person und eine Vertretung. Jemand muss zu jeder Uhrzeit entscheiden, ob ein Ereignis die Schwelle erreicht. Beide müssen erreichbar sein, und beide müssen wissen, dass sie diejenigen sind, die entscheiden.
- Registrieren Sie sich auf der Plattform. Legen Sie EU-Login-Konten an, benennen Sie Ihre primären und sekundären Vertreter und wählen Sie Ihr koordinierendes CSIRT. Stellen Sie sicher, dass sich mindestens zwei Personen tatsächlich anmelden können.
- Wissen Sie, welche Produkte wo sind. Führen Sie ein Verzeichnis Ihrer Produkte und Versionen auf dem EU-Markt und der Mitgliedstaaten, in denen sie verkauft werden. Genau das fragt die Frühwarnung ab.
- Bündeln Sie alle Signale an einem Ort. Schwachstellenmeldungen, Bedrohungsinformationen, Kundensupport und Sicherheitsüberwachung müssen in einen gemeinsamen Bewertungsprozess fließen. Sonst erfahren Sie vielleicht in einem Postfach von etwas, das niemand liest, und die Frist beginnt trotzdem.
- Halten Sie Ihre Schwelle schriftlich fest. Was zählt als verlässlicher Hinweis auf eine Ausnutzung? Was macht einen Vorfall für Ihre Produkte schwerwiegend? Schreiben Sie es mit Beispielen auf, damit die Entscheidung nicht davon abhängt, wer gerade Bereitschaft hat.
- Bereiten Sie die Meldungen vor. Füllen Sie Produktdaten, Kontakte und Standardformulierungen für alle drei Stufen und für die Information an die Nutzer vorab aus. Die 24 Stunden sollten in Fakten fließen, nicht in Formatierung.
- Verbinden Sie es mit NIS2 und DSGVO. Ergänzen Sie im selben Ablaufplan einen Schritt, der die anderen Meldepflichten prüft, damit niemand annimmt, eine Meldung decke alle ab.
- Üben Sie es. Führen Sie eine Planspielübung mit einem realistischen Szenario durch und stoppen Sie die Zeit. Die meisten Teams finden ihre erste Lücke in der ersten Stunde.
Die häufigsten Fehler
Auf Gewissheit warten. Teams halten die Frühwarnung zurück, bis sie das ganze Bild verstehen. Die Frühwarnung gibt es gerade deshalb, weil Sie dieses Bild in 24 Stunden nicht haben werden. Sie können sie später aktualisieren.
Ältere Produkte vergessen. Ein Gerät, das 2022 verkauft wurde und in der EU noch erhältlich ist, fällt in den Anwendungsbereich. Wann das Produkt erstmals in Verkehr gebracht wurde, spielt für die Meldepflicht keine Rolle.
Nur eine Person mit Zugang. Ist diese Person im Urlaub oder krank, können Sie nicht melden. Zwei Personen mit funktionierendem Zugang sind das Minimum.
Die Information an die Nutzer als freiwillig ansehen. Sie ist eine eigene gesetzliche Pflicht und oft der Schritt, der Ihre Kunden tatsächlich schützt.
Es steht viel auf dem Spiel. Verstöße gegen die grundlegenden Anforderungen und gegen die Pflichten aus den Artikeln 13 und 14 können mit Geldbußen von bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist.
Was als Nächstes kommt
Die Meldepflicht ist der erste Teil des Cyber Resilience Act, der gilt, und die Arbeit, die Sie jetzt leisten, fließt direkt in den Dezember 2027 ein. Ab dann müssen Hersteller Produkte nach den grundlegenden Anforderungen gestalten, Schwachstellen während des gesamten Unterstützungszeitraums behandeln, eine Software-Stückliste führen, Sicherheitsupdates bereitstellen und all das für die CE-Kennzeichnung dokumentieren.
Ein Unternehmen, das heute schon sagen kann, welche Produkte in welchen Versionen und in welchen Ländern von einer Schwachstelle betroffen sind, hat einen großen Teil dieser Vorbereitung erledigt. Ein Unternehmen, das das nicht kann, wird die Meldepflicht schwer finden und den Dezember 2027 noch schwerer.
Quellen: Verordnung (EU) 2024/2847 (Cyber Resilience Act), Artikel 13, 14, 16 und 64; Europäische Kommission, Cyber Resilience Act reporting obligations und Implementation FAQ; ENISA, Single Reporting Platform FAQ und Registrierungshinweise (September 2026); Richtlinie (EU) 2022/2555 (NIS2), Artikel 23; Verordnung (EU) 2016/679 (DSGVO), Artikel 33.